OpenVPN ist beides ein VPN‑Protokoll und die Software, die ihm überhaupt erst Leben einhaucht. Klingt technisch? Ist es auch. Aber gleichzeitig steckt darin eine erstaunlich menschliche Idee: Vertrauen durch Transparenz. Seit 2001, also schon eine halbe Ewigkeit in Internetjahren, gehört OpenVPN zu den Werkzeugen, auf die man sich verlässt, wenn Sicherheit nicht verhandelbar ist. Erfunden hat’s James Yonan ein Name, den man in der Szene kennt und er hat es unter der GNU General Public License veröffentlicht. Heißt: frei verfügbar, offen für alle. Jeder darf hineinschauen, daran schrauben oder einfach etwas daraus lernen. Genau diese Offenheit ist kein Zufall, sondern Teil der DNA und vermutlich der Grund, warum OpenVPN seit über zwei Jahrzehnten einen Ruf genießt, der stabiler ist als so mancher Server.
Im Kern arbeitet OpenVPN erstaunlich schlicht und gerade das macht es so elegant. Zwischen Client und Server spannt sich ein verschlüsselter Tunnel, durch den sämtlicher Datenverkehr fließt, abgeschirmt wie in einer digitalen Röhre. Für die Sicherheit sorgen OpenSSL und TLS; starke Verschlüsselung mit AES‑256 oder ChaCha20 ist Standard, Perfect Forward Secrecy inklusive. Mit anderen Worten: Selbst wenn jemand einen Schlüssel knackt, bleibt der Rest des Verkehrs unangetastet. Kein Dominoeffekt, keine Panik.
Und was die Verbindung selbst angeht: OpenVPN kann sowohl über UDP als auch über TCP laufen. UDP ist flink das Arbeitstier für Geschwindigkeit, während TCP dann glänzt, wenn Stabilität zählt. Diese Flexibilität ist Gold wert, vor allem weil sich der gesamte Datenverkehr notfalls über Port 443 leiten lässt denselben Port, den auch HTTPS nutzt. Firewalls? Meist chancenlos. Restriktive Netzwerke? Kein Problem. Selbst NAT‑Traversal meistert OpenVPN mit einer Gelassenheit, als wäre es nie anders gedacht gewesen.
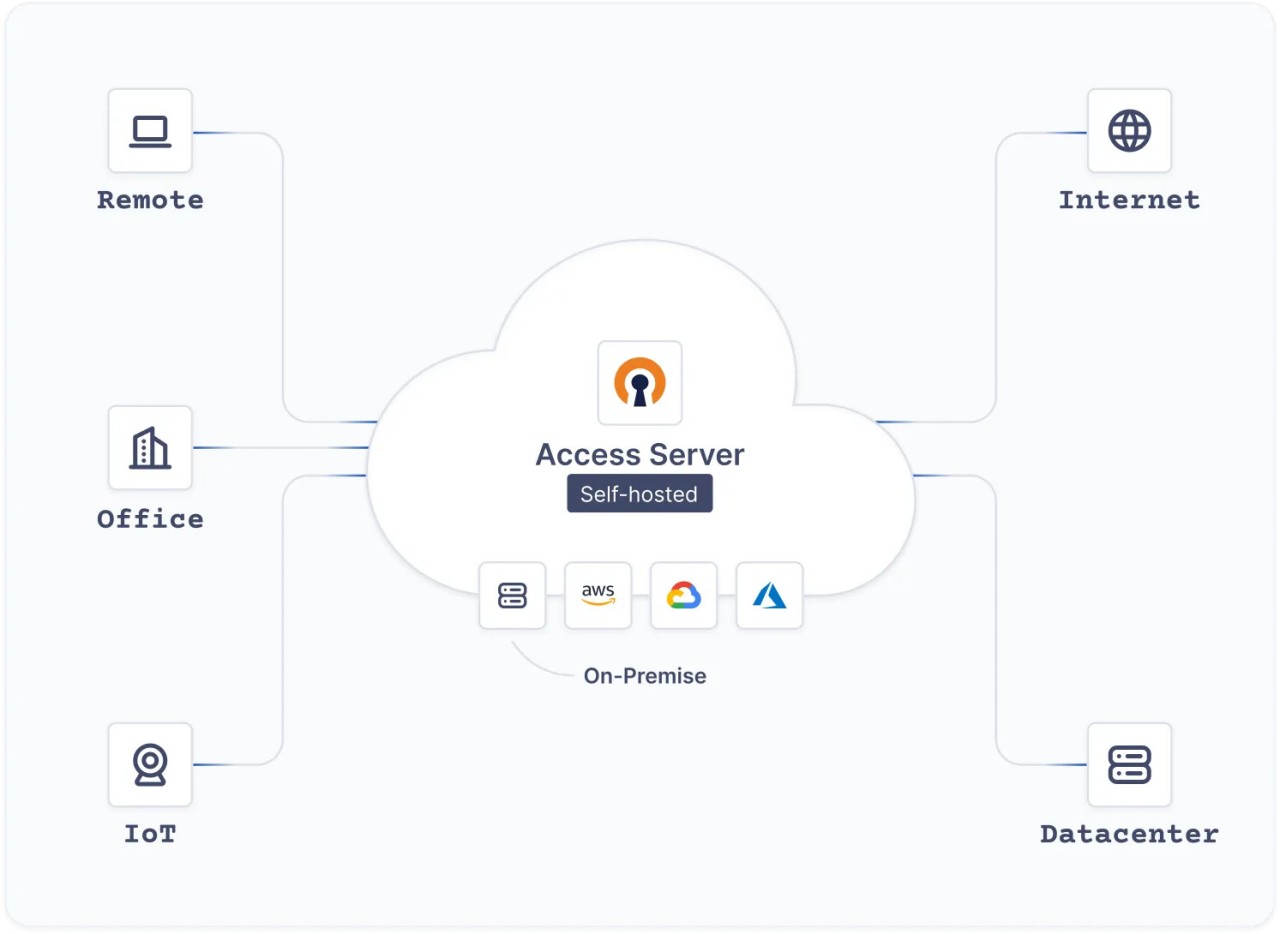
Ob Privatnutzer im Café‑WLAN oder Unternehmen mit globalen Teams OpenVPN läuft überall dort, wo Vertrauen über Kabel und Funk gesendet werden muss. Es schützt Verbindungen zwischen Standorten, ermöglicht Remote‑Zugriffe oder sichert interne Ressourcen ab, ohne dass man gleich einem Drittanbieter die Schlüssel zur Burg überlässt. Und wer will, setzt das Ganze einfach selbst auf: eigener Server, eigene Regeln volle Kontrolle über die eigene digitale Festung.
Warum sollte ich OpenVPN herunterladen?
OpenVPN gibt dir nicht einfach nur Kontrolle es legt dir das ganze Steuerpult in die Hand. Du entscheidest, wie dein VPN aussieht, wie es arbeitet, wie tief du ins Detail gehen willst. Während du bei den üblichen Consumer-VPNs kaum mehr siehst als einen hübschen „Verbinden“-Button, liegt hier alles offen jede Schraube, jeder Schalter. Verschlüsselung? Deine Wahl. Schlüssellängen, Routing-Regeln, Authentifizierung? Ebenfalls dein Terrain. Wer also keine Lust auf ein anonymes Massenprodukt hat, sondern lieber etwas baut, das wirklich zu ihm passt, der wird hier glücklich.
Sicherheit? Starkes Thema. Und ja, die ist bei OpenVPN richtig robust. Der Quellcode wurde mehrfach unabhängig durchleuchtet kein Geheimnis, kein Hintertürchen. Weil das Ganze Open Source ist, springen Schwachstellen meist schneller ins Auge, als sie Schaden anrichten können. Da sitzt eine ganze Community von Entwicklern mit am Tisch, prüft, diskutiert, verbessert. Für Unternehmen ist das Gold wert: Sie können zeigen, dass sie Sicherheit nicht nur behaupten, sondern leben mit einem Protokoll, das offen geprüft und breit getestet ist.
Beim Routing lässt dich OpenVPN atmen. Du kannst den kompletten Datenverkehr durch den Tunnel jagen Full Tunneling nennt sich das oder nur bestimmte Verbindungen absichern und den Rest direkt ins Netz schicken (Split Tunneling). Gerade für Firmen clever: interne Systeme bleiben geschützt, während der normale Traffic nicht sinnlos über zentrale Server geschleust wird.
Auch bei der Authentifizierung hast du freie Hand. Pre-Shared Keys für einfache Setups? Geht. Zertifikate für komplexe Umgebungen? Natürlich. Benutzername und Passwort? Klar doch. Und wer mag, bindet OpenVPN an LDAP an oder verwaltet alles zentral über den Access Server. Spart Zeit und graue Haare, besonders wenn viele Nutzer unterwegs sind.
Und dann diese Community! Riesig, lebendig, manchmal fast familiär. Überall im Netz findest du Dokus, Beispiele und Tools von Drittanbietern. Der bekannteste Client heißt OpenVPN Connect; läuft auf so ziemlich allem, was Strom hat, und sorgt dafür, dass gemischte Geräteparks problemlos zusammenspielen. Unterm Strich: OpenVPN ist kein VPN von der Stange es ist ein Werkzeug für Menschen mit Neugier unter der Haube und dem Wunsch nach echter Kontrolle.
Ist OpenVPN kostenlos?
Die OpenVPN Community Edition kostet dich keinen Cent einfach runterladen, installieren, loslegen. Kein Registrierungszwang, kein Kleingedrucktes. Das volle Protokoll ist mit an Bord, alles, was du brauchst, um auf deiner eigenen Infrastruktur sichere VPN-Verbindungen aufzubauen. Schlank, offen, ehrlich.
Und dann gibt’s da noch den OpenVPN Access Server quasi die große Schwester. Technisch auf derselben Basis, aber deutlich komfortabler. Du bekommst eine übersichtliche Weboberfläche, LDAP-Anbindung für zentrale Benutzerverwaltung, eine wesentlich einfachere Client-Verteilung und nicht zu vergessen offiziellen Support.
Für kleine Umgebungen ist das sogar kostenlos: zwei gleichzeitige Verbindungen gehen aufs Haus. Wenn’s mehr sein soll, brauchst du eben eine Lizenz. Viele Firmen greifen genau deshalb zum Access Server sie wollen die Kontrolle behalten, aber sich nicht mit jeder Kleinigkeit herumschlagen. Gleiche Freiheit wie bei der Community Edition, nur mit weniger Gefrickel im Alltag.
Mit welchen Betriebssystemen ist OpenVPN kompatibel?
OpenVPN läuft praktisch überall egal ob Windows, macOS, Linux, Android oder iOS. Kaum ein System, auf dem es nicht heimisch wäre. Auf dem Desktop richtet man die Community Edition direkt ein, startet sie über die Konsole und fühlt sich dabei fast ein bisschen wie in alten Admin‑Zeiten. Wer keine Lust auf Handarbeit hat, nimmt einfach den OpenVPN‑Connect‑Client. Der macht’s komfortabler, klickfreundlicher und ehrlich gesagt: angenehmer.
Unter Linux? Da spielt OpenVPN seine Stärken richtig aus. Fast jede größere Distribution bringt eigene Pakete mit, sodass die Installation meist schneller erledigt ist, als man „sudo“ tippen kann. Auf dem Smartphone sieht die Sache etwas anders aus. Für Android und iOS gibt’s zwar ebenfalls die Connect‑App, aber die mobilen Versionen sind noch nicht ganz so mächtig wie ihre großen Geschwister am Rechner. Trotzdem für unterwegs reicht das völlig. Und mal ehrlich: Wer will schon im Zug komplexe VPN‑Profile basteln?
Welche Alternativen gibt es zu OpenVPN?
Twingate
Twingate ist eine Zero-Trust-Plattform für sicheren Netzwerkzugang aber nicht irgendeine. Sie denkt das Prinzip komplett neu. Statt wie ein klassisches VPN einen großen Tunnel aufzuspannen, durch den alles hindurchmuss, öffnet Twingate nur gezielt kleine Türen: für bestimmte Nutzer, für bestimmte Geräte und immer nur so weit, wie es wirklich nötig ist. Weniger ist hier tatsächlich mehr.
Das Ganze spielt sich auf Netzwerkebene ab. Die Einrichtung? Geht erstaunlich fix ein paar Minuten, und das Ding läuft. Und das Beste daran: Keine offenen Ports, kein nerviges Herumkonfigurieren an der Firewall. Die internen Connectoren bauen von selbst sichere, ausgehende Verbindungen auf und verknüpfen sich dann mit authentifizierten Clients. Clever gelöst.
Twingate versteht sich bestens mit Diensten wie Okta, Google Workspace oder Microsoft Entra ID und prüft vor dem Zugriff auch gleich den Zustand des Geräts. Ist es sauber? Aktuell? Erst dann geht’s rein. Für Teams, die genug haben vom alten VPN-Denken diesem starren Perimeter-Korsett ist Twingate eine frische, cloud-native Alternative. Leichter zu verwalten, skalierbar ohne Drama und schlicht moderner. ---Tailscale
Tailscale basiert auf WireGuard und funktioniert wie ein Mesh-VPN klingt technisch, ist aber im Kern ganz simpel: Jedes Gerät spricht direkt mit jedem anderen, ohne dass ein zentraler Server dazwischenfunkt. Das Ergebnis? Ein persönliches kleines Netzwerk, das überallhin mitwandert ob Büro, Couch oder Hotel-WLAN in Lissabon.
Die Einrichtung? Lachhaft einfach. Einloggen, klicken, fertig. Den Rest erledigt Tailscale selbst: NAT-Traversal, Firewall-Regeln alles läuft automatisch im Hintergrund. Zugriffsrechte lassen sich präzise über Access Control Lists steuern, und natürlich gibt’s Anbindungen an Identitätsanbieter für die Authentifizierung.
Privatanwender? Nutzen’s kostenlos. Teams und Unternehmen steigen auf die Bezahlpläne um. Besonders Entwickler lieben es weil’s einfach funktioniert. Kein Gefrickel mit OpenVPN-Configs, kein „Warum geht das jetzt wieder nicht?“. Es läuft einfach. ---NordLayer
NordLayer stammt von den Machern von NordVPN der Name dürfte also vertraut klingen, richtet sich aber klar an Unternehmen. Die Plattform bündelt Business-VPN, Zero-Trust-Zugriff, Bedrohungsschutz und Threat Intelligence in einem zentral steuerbaren System. Split-Tunneling? Dedizierte IPs? Site-to-Site-Verbindungen? Alles da. Und ja: Always-on-VPNs ebenfalls.
Dazu kommen Integrationen mit Identitätsdiensten und Cloud-Umgebungen wie AWS, Google Cloud oder IBM Cloud also genau das, was man in modernen IT-Landschaften braucht. Die Bereitstellung geht schnell von der Hand; Compliance-Fans dürfen sich freuen: SOC 2, ISO 27001, PCI-DSS, HIPAA alles erfüllt.
NordLayer richtet sich an Organisationen, die Enterprise-Sicherheit wollen, ohne eigene Infrastruktur zu wuchten oder zu warten. Abo-Modell, klar dafür läuft’s auf praktisch allem: Windows, macOS, Linux, iOS, Android und sogar als Browser-Erweiterung für den schnellen Zugriff zwischendurch.